



双节假期 安全不缺席 | 筑牢防线 抵御勒索风险
-
作者:火绒安全
-
发布时间:2026-09-21
-
阅读量:918
每逢假期,网络威胁也会伺机而动,勒索病毒团伙高度偏好在节假日发起攻击,待节后复工被发现,往往已造成大规模文件加密、业务中断等严重后果。
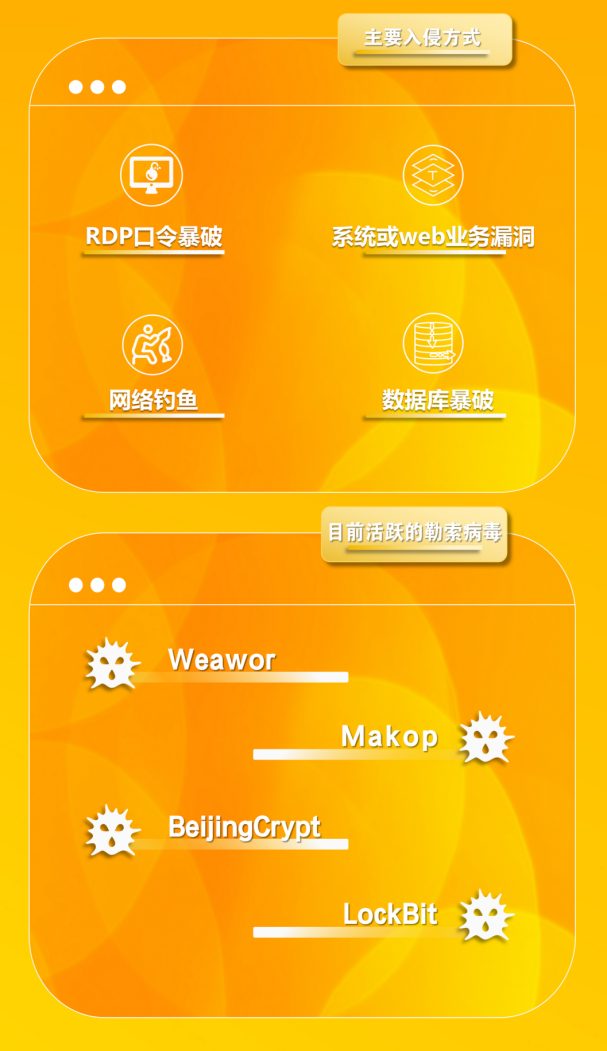
根据《火绒安全2025年终端安全洞察报告》,攻击者常利用系统与Web应用漏洞、RDP暴力破解、数据库爆破等方式实施入侵,同时还会将恶意程序伪装成放假通知、节日文件、报表附件等形式,通过钓鱼邮件诱导用户点击执行。企业服务器及业务系统中存储着大量高价值业务数据,已成为勒索团伙的重点攻击目标。一旦数据遭到加密,将直接导致业务停滞、核心资料丢失,造成难以估量的损失。
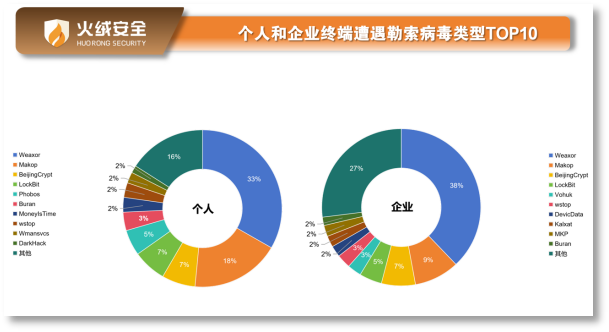
为帮助企业、个人用户规避国庆假期勒索病毒风险,守住数据与设备安全,火绒安全建议广大用户提前落实防护措施,做好节前自查、假期防护、中毒应急处置。
一、节前准备
企业用户
1.对重要文件、业务数据完成离线或异地备份,确保备份文件与业务网络隔离;
2.全面排查服务器运行状态,修复系统、应用软件漏洞,及时安装安全补丁;
3.核查安全日志,排查异常登录行为,提前封堵潜在入侵漏洞;
4.全部设备使用高强度密码,摒弃弱口令、统一密码,定期更换账号密码。
个人用户
1.提前备份重要资料,包括工作文档、生活照片、私密文件等,优先使用U盘、硬盘离线备份,避免全盘数据被加密;
2.及时更新电脑系统及常用软件,修复系统高危漏洞,杜绝漏洞被病毒利用入侵;
3.整理设备登录账号,修改简单弱口令,开启设备安全锁、登录验证功能;
4.清理电脑陌生软件、来路不明的安装包,提前卸载风险程序,减少病毒寄宿载体。
二、假期运维
企业用户
1.强化核心数据访问权限管控,有条件部署堡垒机,严控核心数据访问权限;
2.做好网络边界隔离,分支网络接入专网,依靠防火墙管控内外网访问;
3.关闭135、139、445、3389等高危端口的公网映射,若非业务必需,应彻底关闭端口以阻断暴力破解入侵途径;
4.规范文件共享权限,关闭匿名访问,设置强密码;无外网访问需求的设备做好内网访问限制;
5.终端安装火绒安全等专业安全防护软件,保持实时监控开启、病毒库及时更新。
个人用户
1.假期谨慎点击陌生链接、陌生文件、社交群转发的节日礼包、优惠链接、小众攻略文件;
2.不随意下载非官方破解软件、节日壁纸、视频插件等工具,杜绝恶意程序植入;
3.日常开启安全防护软件实时监控,不随意关闭病毒防护功能;
4.公共WiFi环境下避免传输、保存重要文件,不进行隐私信息填报、重要账号登录操作;
5.拒绝打开陌生邮件附件、来路不明的压缩包,警惕伪装成节日通知的病毒文件。
三、应急处置
无论企业设备还是个人终端,假期或者复工后发现设备中招,出现文件加密、陌生后缀、勒索信件,立刻按流程处置:
1、保护现场隔离风险。第一时间断网隔离设备,关闭相关端口,阻止病毒在内网扩散;切勿反复打开被感染终端文件,防止风险进一步扩散;
2、断网全盘查杀病毒。在断网状态下,使用火绒等具备本地引擎的安全软件开展全盘扫描查杀;
3、全面排查感染范围。排查内网其他终端、服务器感染情况,完成安全影响评估;
4、尽快联系安全厂商,协助分析病毒样本、入侵路径,确认解密可能性;
5、备份还原恢复业务。清除病毒或重装系统并完成安全加固后,利用备份资源还原加密文件,恢复业务运行;
6、完善应急响应预案。结合安全厂商建议优化应急响应流程,防范同类勒索攻击事件再次发生。
安全不容懈怠,防护不可松懈。广大用户应筑牢安全防线,平稳、安全地欢度国庆假期。若您遭遇攻击或发现可疑隐患,请立即断开网络并联系火绒技术支持:
微信公众号:主界面---常见问题---人工客服
火绒官方论坛:https://bbs.huorong.cn/
火绒官方服务热线:400-998-3555(法定工作日8:30-20:30,法定节假日9:30-18:30)
相关链接:
https://www.huorong.cn/document/info/productions/1913