



谨防购物节背后藏黑手!火绒守护您的终端安全
-
作者:火绒安全
-
发布时间:2026-10-20
-
阅读量:791
目前,各种线上购物节火热进行,同时这也是各类网络安全事件高发时期,让您的电脑防不胜防。
一、勒索——要想用文件,留下买路钱
在前期工作中,火绒安全工程师捕获一则典型攻击案例:攻击者伪装成电商订单、售后退款相关文件,通过聊天、邮件等渠道分发恶意程序,这类攻击既瞄准企业财务、行政办公电脑,也会针对普通网购用户下手。一旦用户点击打开伪装文件,恶意代码便会在本地执行,加密电脑中文档、表格等重要资料,并生成勒索告知文件,要求受害者联系黑客支付赎金换取解密密钥。
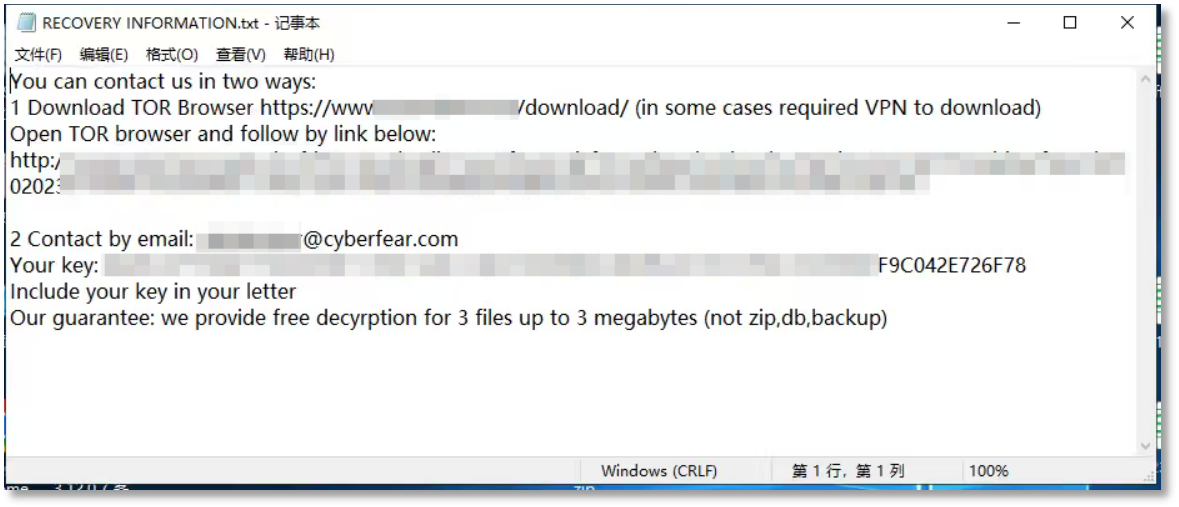
勒索案例
近期,火绒安全实验室还发现一款会将受害文件修改为.ths后缀的勒索软件活动,攻击者在取得目标主机权限后,会进一步登录受害终端,投放并运行勒索程序。勒索程序启动后,会遍历本地文件及部分业务数据,对符合条件的文件进行加密,并统一添加.ths后缀,同时写入勒索提示文件。
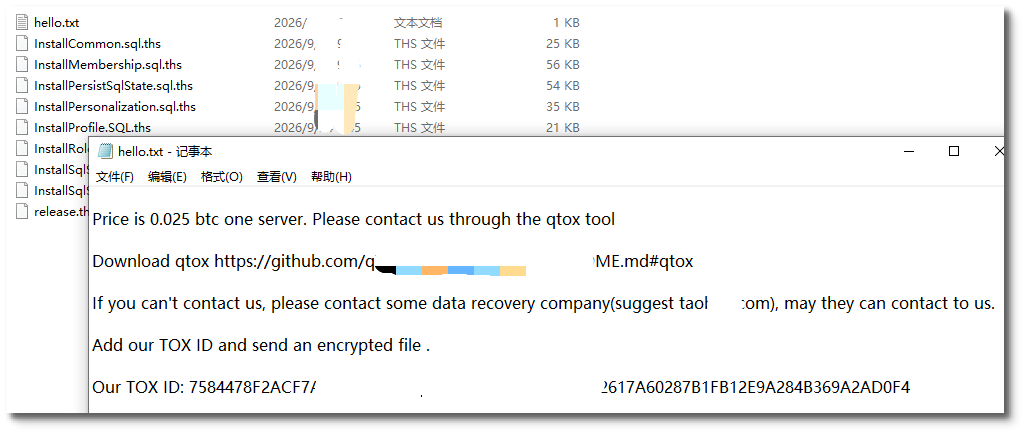
勒索案例
二、流量劫持——没有免费,只有最贵
火绒安全实验室在近期收到用户反馈,称其电脑浏览器主页被锁定为hao.360.com。经溯源与技术分析,确认该主页劫持行为源自一款壁纸软件(Wallpaper),而该壁纸软件由“荐片播放器”安装包通过捆绑方式在用户不知情的情况下静默安装。经火绒安全工程师分析发现:该样本携带某正规厂商相关的数字签名,通过进程注入驻留系统,可劫持多款浏览器,普通用户手动清理难度较高,干扰用户正常上网;同时其借助虚假宣传欺骗用户下载,利用劫持流量不当牟利,使用户在不经意间成为对方的提款机。
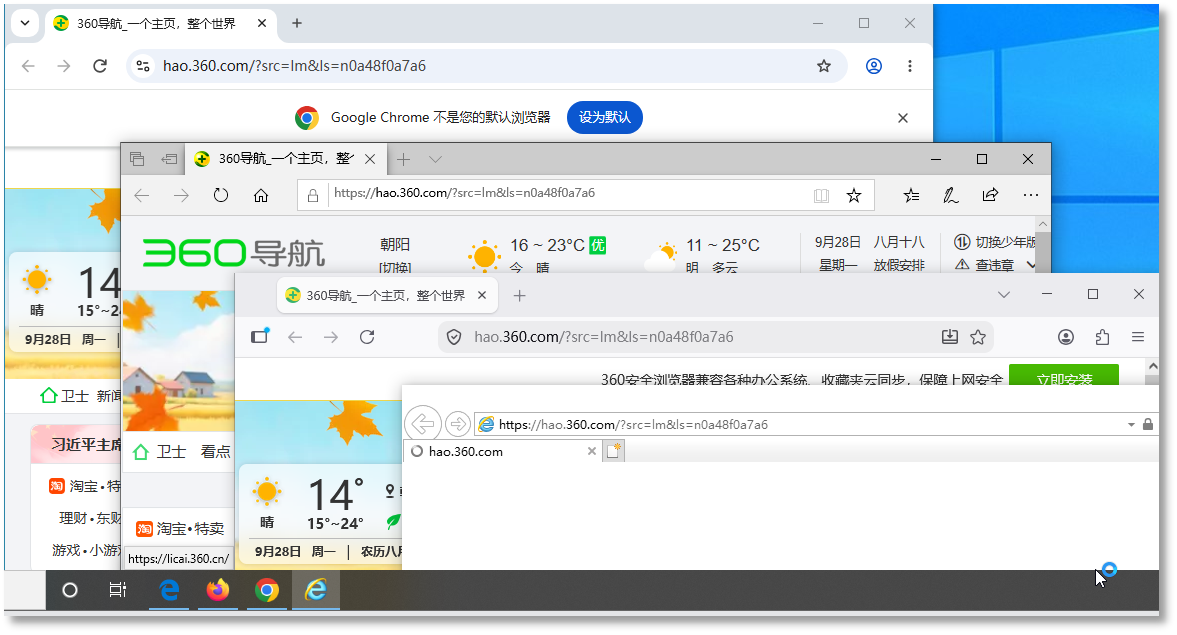
分析报告图片节选
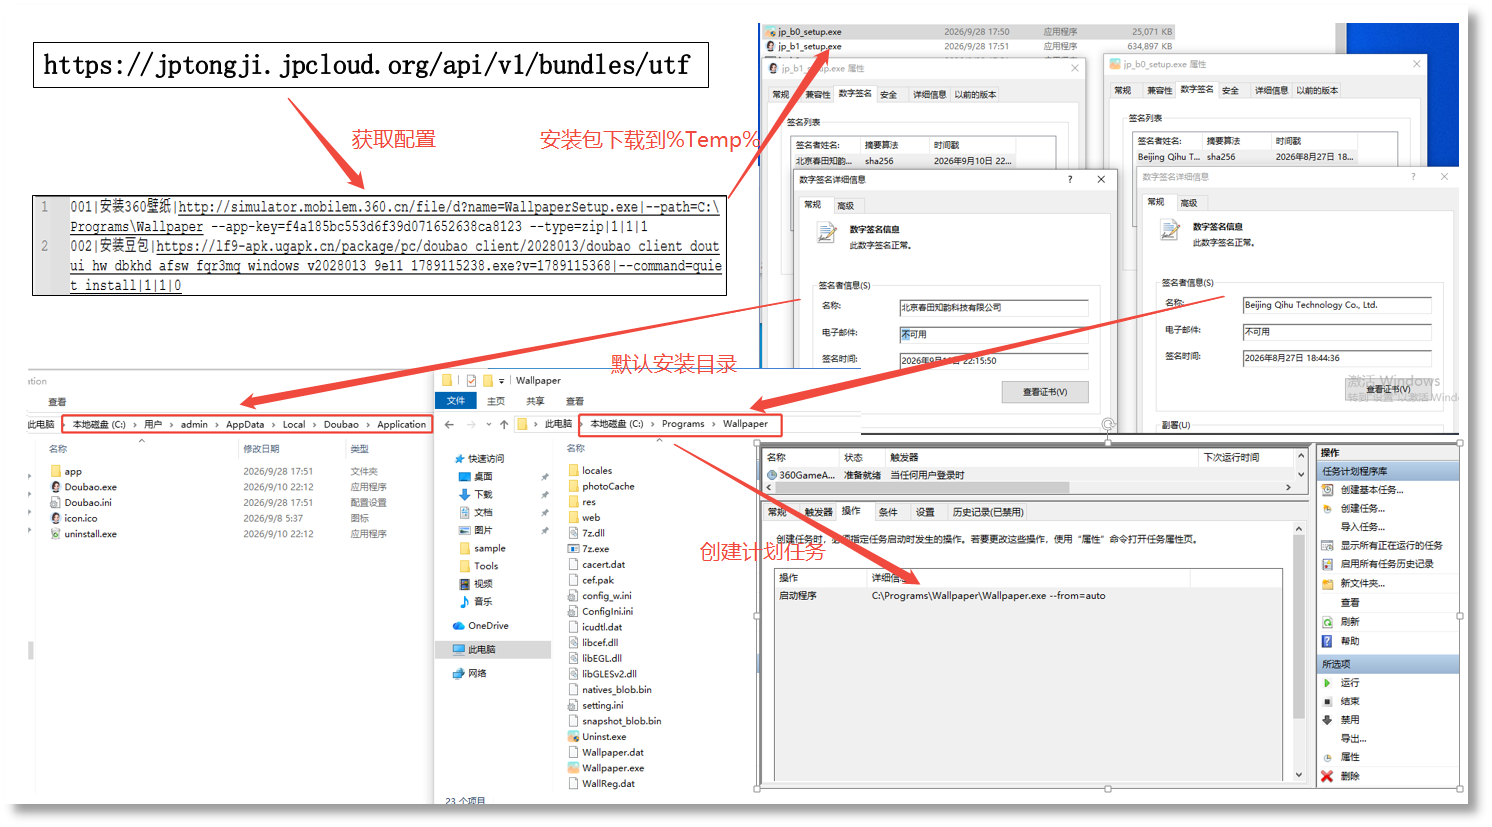
分析报告图片节选
除此之外,用户还需防范多种网络陷阱:仿冒电商、快递、支付平台的钓鱼网站;伪装成优惠券、活动脚本、订单截图的恶意附件;假借客服名义发送的退款、理赔链接。
火绒安全防护建议
开启终端安全防护:安装安全软件并保持实时防护开启,及时更新病毒库,拦截恶意程序执行;
谨慎打开陌生文件:不随意点开微信、QQ、邮件里收到的订单附件、售后文档,即使对方自称平台客服,也要通过官方APP内渠道核验信息;
做好文件备份:重要文档、资料定期异地备份到移动硬盘或云盘,一旦遭遇勒索加密,可通过备份恢复;
拒绝访问勒索链接:电脑出现勒索提示时,不要访问文件里的链接,不要发送邮件和黑客沟通,避免更多信息泄露;
及时隔离处置:一旦发现文件异常加密,立刻断开电脑网络,停止操作设备,联系安全厂商或专业人员处置。
官方渠道下载:谨慎下载“全网免费资源”“万能下载神器”这类噱头类工具,不随便下第三方便携版、打包版、绿色破解版等软件。
火绒安全将持续监测各类网络威胁,守护企业与个人用户终端安全。请广大用户在网购的同时,务必绷紧安全这根弦,谨防黑客借大促实施攻击而造成数据丢失与财产损失。若您遇到终端异常、疑似病毒感染或勒索攻击等安全事件,可随时联系我们协助您处理。
相关链接:
GitHub惊现“李鬼”项目 免费开源版Ps暗藏恶意链接!-技术文章-火绒安全——https://www.huorong.cn/document/tech/vir_report/2078
装个“系统组件”电脑竟被远控?顺藤摸瓜直击C2服务器后台-技术文章-火绒安全——https://www.huorong.cn/document/tech/vir_report/2073
免费资源不“免费” | 荐片播放器静默安装劫持主页-技术文章-火绒安全——https://www.huorong.cn/document/tech/vir_report/2072
黑产标准化三板斧|深挖仿冒软件下载站背后的攻击流水线-技术文章-火绒安全——https://www.huorong.cn/document/tech/vir_report/2067
紧急预警|.ths勒索软件活动升温 多用户文件遭批量加密-技术文章-火绒安全——https://www.huorong.cn/document/tech/vir_report/2066
采购文件暗藏杀机——PureRAT木马针对电商定向窃密-技术文章-火绒安全——https://www.huorong.cn/document/tech/vir_report/2057
银狐借AI信任链钓鱼 搜索结果暗藏下载陷阱-技术文章-火绒安全——https://www.huorong.cn/document/tech/vir_report/2047
...............